فهرست مطالب
طراحی سیستم کنترل صنعتی؛ از دادهبرداری تا راهاندازی
طراحی سیستم کنترل صنعتی، صرفاً انتخاب PLC، سنسورها و تجهیزات کنترلی نیست؛ بلکه یک فرایند مهندسی چندمرحلهای است که از شناخت فرایند و جمعآوری اطلاعات تجهیزات شروع میشود و پس از ارزیابی ریسک، تعریف فلسفه کنترل، انتخاب سختافزار و نرمافزار، طراحی مدارها و اجرای نصب، با راهاندازی و آزمون عملکرد سیستم به پایان میرسد.
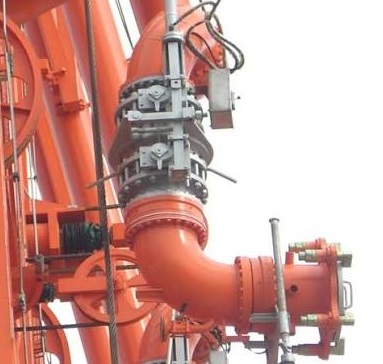
در پروژههای نفت، گاز و پتروشیمی، این فرایند میتواند برای تجهیزاتی مانند بازوهای بارگیری کامیونی و دریایی، واحدهای هیدرولیک، مخازن، پمپها، کمپرسورها، خطوط انتقال و سیستمهای ESD انجام شود.
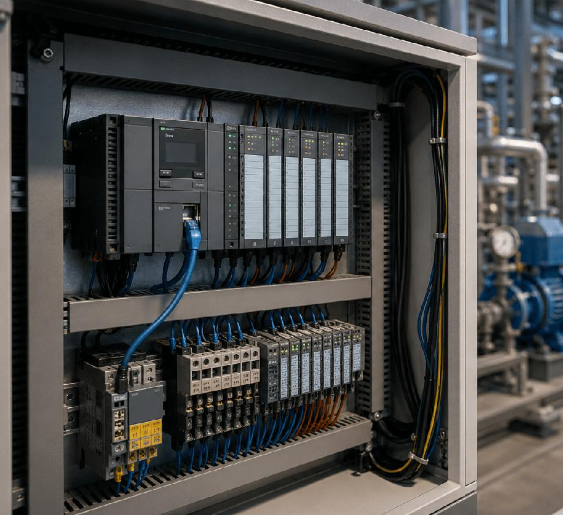
در ادامه، مراحل را به ترتیب واقعی اجرای یک پروژه مهندسی بررسی میکنیم؛ از اولین بازدید میدانی تا تحویل نهایی سیستم.
۱. تعریف محدوده پروژه و شناخت فرایند
قبل از طراحی باید مشخص شود سیستم کنترل قرار است چه کاری انجام دهد، چه تجهیزاتی را کنترل کند و مسئولیت طراح تا کجا ادامه دارد.
برای مثال، در پروژه طراحی سیستم کنترل یک بازوی بارگیری، ممکن است محدوده کار شامل موارد زیر باشد:
کنترل حرکت بازو و عملکرد واحد هیدرولیک
دریافت اطلاعات موقعیت، فشار و وضعیت تجهیزات
کنترل شیرهای برقی و پمپ هیدرولیک
تشخیص شرایط غیرعادی و اجرای توقف اضطراری
ارتباط با سیستم کنترل اسکله، تانکر یا واحد بالادستی
ثبت آلارمها، نمایش وضعیت و تهیه گزارش عملکرد
در این مرحله باید مرزهای سیستم، تجهیزات تحت کنترل، ارتباطات با سیستمهای دیگر، مسئولیت پیمانکاران و الزامات کارفرما مشخص شوند.
خروجی اصلی: سند محدوده کار (Scope of Work)، مبانی طراحی (Design Basis) و فهرست اولیه تجهیزات و عملکردهای موردنیاز.
۲. دادهبرداری و برداشت اطلاعات از سایت (Site Survey & Data Collection)
دادهبرداری، پایه و اساس طراحی است. اگر اطلاعات واقعی تجهیزات، شرایط محیطی یا نحوه بهرهبرداری بهدرستی جمعآوری نشود، ممکن است تجهیزات اشتباه انتخاب شوند یا منطق کنترل در شرایط واقعی کار نکند.
چه اطلاعاتی باید جمعآوری شود؟
حوزه | اطلاعات موردنیاز |
|---|---|
فرایند | شرح عملکرد، توالی عملیات، ظرفیت، فشار و دما |
تجهیزات مکانیکی | نقشهها، پلاک مشخصات، محدوده حرکت، محدودیتها و نقاط خطر |
ابزار دقیق | نوع سنسورها، رنج اندازهگیری، خروجی، محل نصب و اتصالات |
سیستم هیدرولیک و پنوماتیک | فشار کاری، پمپها، شیرها، سیلندرها و وضعیتهای ایمن |
برق | ولتاژ، توان مصرفی، منبع تغذیه، ارت و حفاظت |
سیستم کنترل موجود | PLC/DCS، تعداد ورودی و خروجی آزاد، پروتکل ارتباطی و نقشهها |
محیط نصب | دمای محیط، رطوبت، خوردگی، ارتعاش و طبقهبندی ناحیه خطرناک |
بهرهبرداری | روش راهاندازی، توقف عادی، توقف اضطراری و شرایط تعمیرات |
مدارک مهم در مرحله دادهبرداری
P&ID یا نقشه لولهکشی و ابزار دقیق
نقشههای مکانیکی و الکتریکی
دیتاشیت تجهیزات موجود
فهرست تجهیزات و ابزار دقیق
مدارک سازنده (Vendor Documents)
دستورالعمل بهرهبرداری و تعمیرات
نقشههای سیستم کنترل موجود
سوابق خرابی، آلارمها و توقفهای ناخواسته
اگر مدارک کامل نباشند، باید بازدید میدانی، مصاحبه با اپراتورها، بررسی تابلوها، ردیابی کابلها و آزمونهای مجاز برای تکمیل اطلاعات انجام شود.
خروجی اصلی: گزارش بازدید سایت، فهرست دادههای جمعآوریشده، مدارک موجود و فهرست نواقص اطلاعاتی (Data Gap List).
۳. شناسایی خطرات و ارزیابی ریسک (HAZID)
پس از شناخت اولیه فرایند و تجهیزات، باید خطرات بالقوهای که میتوانند باعث آسیب به افراد، تجهیزات، محیطزیست یا توقف تولید شوند، شناسایی شوند.
HAZID مخفف Hazard Identification است و معمولاً بهصورت یک مطالعه ساختاریافته با حضور متخصصان فرایند، مکانیک، برق، ابزار دقیق، ایمنی و بهرهبرداری انجام میشود.
در HAZID چه مواردی بررسی میشود؟
برای مثال، در یک بازوی بارگیری کامیونی:
جدا شدن یا حرکت ناخواسته خودرو
افزایش فشار هیدرولیک
نشت مواد قابل اشتعال
برخورد بازو با خودرو یا تجهیزات مجاور
حرکت ناخواسته سیلندرها
قطع برق یا افت فشار واحد هیدرولیک
خطای اپراتور هنگام اتصال یا جداسازی
از دست رفتن ارتباط با سیستم توقف اضطراری
برای هر خطر، علت احتمالی، پیامد، تمهیدات حفاظتی موجود و اقدامات اصلاحی موردنیاز ثبت میشوند.
خروجی این مرحله معمولاً شامل گزارش HAZID، فهرست خطرات، اقدامات کنترلی پیشنهادی و مسئول پیگیری هر اقدام است.
نکته مهم این است که HAZID الزاماً پس از پایان دادهبرداری انجام نمیشود؛ در پروژههای پیچیده ممکن است از مراحل اولیه تعریف پروژه آغاز شود و در ادامه بهروزرسانی شود.
۴. مطالعه HAZOP؛ بررسی انحرافات فرایندی
HAZOP مخفف Hazard and Operability Study است. برخلاف HAZID که به شناسایی کلی خطرات میپردازد، HAZOP بهصورت سیستماتیک بررسی میکند که فرایند چگونه ممکن است از شرایط طراحیشده منحرف شود و این انحراف چه پیامدی خواهد داشت.
برای انجام HAZOP، معمولاً از نقشه P&ID، شرح عملکرد سیستم، اطلاعات تجهیزات و راهنمای طراحی استفاده میشود.
مثال: HAZOP برای یک مدار هیدرولیک
پارامتر | انحراف | علت احتمالی | پیامد | اقدام پیشنهادی |
|---|---|---|---|---|
فشار | فشار بالا | بستهشدن مسیر یا خرابی کنترل فشار | آسیب به شیلنگ یا تجهیزات | بررسی شیر اطمینان و حفاظت فشار |
فشار | فشار پایین | خرابی پمپ یا نشتی | ناتوانی در حرکت بازو | آلارم فشار پایین و بررسی توقف ایمن |
جریان | عدم جریان | خرابی پمپ یا بسته بودن شیر | عدم اجرای فرمان حرکتی | تشخیص وضعیت و جلوگیری از ادامه توالی |
موقعیت | حرکت ناخواسته | فرمان اشتباه یا خرابی شیر | برخورد یا آسیب مکانیکی | بررسی منطق اینترلاک و حفاظت حرکتی |
برق | قطع تغذیه | خرابی منبع برق | از دست رفتن کنترل | تعیین وضعیت ایمن در قطع برق |
این جدول صرفاً نمونهای از نحوه تحلیل است؛ اقدامات نهایی باید بر اساس طراحی واقعی، ارزیابی ریسک و الزامات ایمنی تعیین شوند.
تفاوت HAZID و HAZOP
HAZID — شناسایی خطرات
چه خطراتی در پروژه یا تجهیز وجود دارند؟
خطرات کلی، شرایط محیطی، خطای انسانی، حوادث مکانیکی و سناریوهای بالقوه بررسی میشوند.
HAZOP — تحلیل انحرافات
چه انحرافی رخ میدهد، چرا رخ میدهد و چه پیامدی دارد؟
پارامترهای فرایندی و انحرافاتی مانند فشار بیشتر، جریان کمتر، دمای بالا یا عملکرد اشتباه بررسی میشوند.
خروجی HAZOP میتواند مستقیماً بر معماری کنترل، انتخاب سنسورها، آلارمها، اینترلاکها، شیرهای قطع اضطراری و نیاز به سیستم ایمنی مستقل اثر بگذارد.
۵. تعیین فلسفه کنترل و منطق عملکرد سیستم
پس از بررسی خطرات و نیازهای عملیاتی، باید دقیقاً مشخص شود سیستم چگونه کار خواهد کرد.
این مرحله یکی از مهمترین بخشهای مهندسی سیستم کنترل است؛ زیرا قبل از خرید تجهیزات باید رفتار مورد انتظار سیستم تعریف شده باشد.
اسناد اصلی
Control Philosophy: اصول و سیاست کلی کنترل
Control Narrative: شرح تفصیلی عملکرد سیستم
Sequence of Operation: توالی اجرای عملیات
Cause & Effect Matrix: ارتباط علتها با آلارمها، توقفها و اقدامات حفاظتی
Interlock List: فهرست اینترلاکها
Alarm Philosophy: اصول تعریف و اولویتبندی آلارمها
Safety Requirements Specification (SRS): الزامات عملکردی سیستم ایمنی، در صورت نیاز به SIS
مثال از توالی عملکرد بازوی بارگیری
۱. بررسی شرایط اولیه : برق، فشار هیدرولیک، وضعیت شیرها و مجاز بودن عملیات
۲. صدور مجوز حرکت : بررسی اینترلاکها و تأیید شرایط ایمن
۳. اجرای فرمان حرکتی : فعالسازی شیر برقی یا عملگر متناسب با طراحی
۴. کنترل و تأیید موقعیت : دریافت بازخورد سنسورها و بررسی محدوده مجاز حرکت
۵. تکمیل عملیات یا توقف ایمن : توقف در موقعیت موردنظر یا اجرای اقدام حفاظتی در شرایط غیرعادی
این توالی یک مثال ساده است. ترتیب واقعی عملیات، شرایط مجاز حرکت و رفتار در شرایط اضطراری باید با طراحی مکانیکی، تحلیل ریسک و دستورالعمل سازنده هماهنگ باشد.
۶. تعیین معماری سیستم کنترل
اکنون باید مشخص شود کدام تجهیزات وظیفه اندازهگیری، پردازش، کنترل و اجرای فرمانها را بر عهده خواهند داشت.
معماری سیستم ممکن است شامل PLC، DCS، HMI، سیستم ایمنی SIS، شبکه صنعتی، تابلوهای کنترل و تجهیزات میدانی باشد.
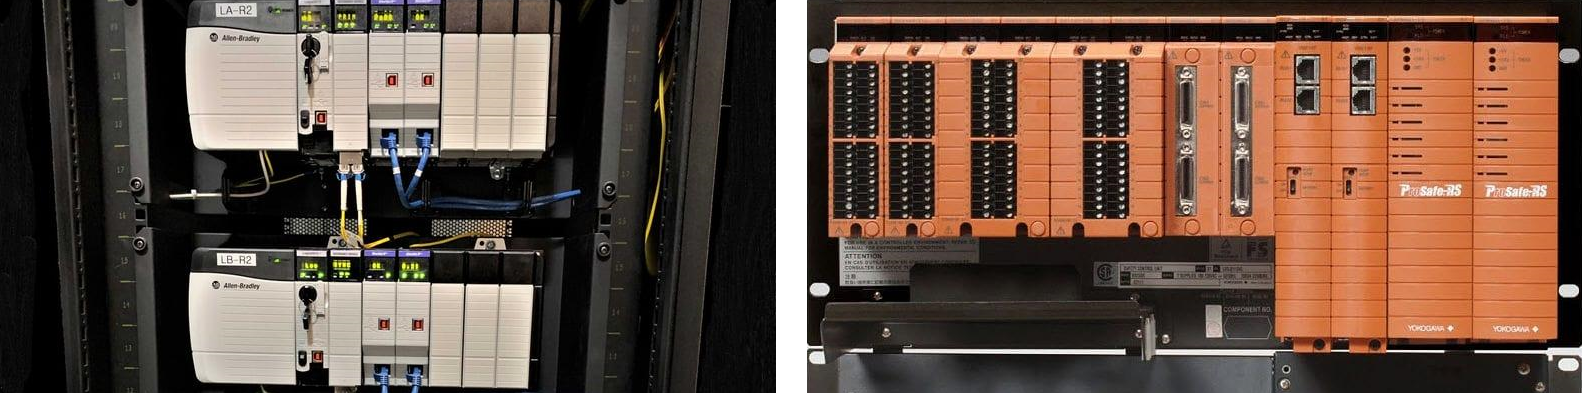
انتخاب نوع سیستم
نوع سیستم | کاربرد متداول |
|---|---|
PLC | کنترل ماشینآلات، توالی عملیات و اینترلاکهای تجهیزات |
DCS | کنترل یکپارچه فرایندهای پیوسته و گسترده |
HMI | نمایش وضعیت، فرمان اپراتور، آلارم و تنظیمات مجاز |
SCADA | نظارت و کنترل توزیعشده و جمعآوری دادهها |
SIS / Safety PLC | اجرای عملکردهای ایمنی تعریفشده بر اساس ارزیابی ریسک |
Remote I/O | دریافت و ارسال سیگنالها در نقاط دور از تابلو اصلی |
این سیستمها میتوانند در یک پروژه با یکدیگر ترکیب شوند.
نکته ایمنی: PLC معمولی و SIS یکسان نیستند. اگر ارزیابی ریسک نیاز به عملکرد ایمنی دارای سطح SIL را مشخص کند، باید سیستم و اجزای مرتبط بر اساس الزامات استاندارد IEC 61511 و، در بخشهای مرتبط، IEC 61508 طراحی، تأیید و اعتبارسنجی شوند. استفاده از یک PLC معمولی بهتنهایی اثباتکننده عملکرد ایمنی نیست.
خروجی این مرحله، دیاگرام معماری کنترل، ساختار شبکه، ارتباط بین تابلوها و سیستمهای بالادستی، و تعیین مرز سیستم کنترل عادی و ایمنی است.
۷. تهیه فهرست ورودی و خروجیها (I/O List)
پس از تعیین فلسفه کنترل و معماری سیستم، باید تمام سیگنالهایی که سیستم کنترل دریافت یا ارسال میکند، شناسایی شوند.
این سند یکی از مهمترین مدارک طراحی ابزار دقیق و کنترل است؛ چون مبنای انتخاب PLC، کارتهای I/O، تجهیزات میدانی، کابلها و ظرفیت تابلو قرار میگیرد.
انواع ورودی و خروجی
AI — Analog Input
ورودی آنالوگ برای اندازهگیری کمیتهای پیوسته؛ مانند فشار، دما، سطح، دبی و موقعیت.
نمونه: ترانسمیتر فشار با خروجی 4–20 mA
DI — Digital Input
ورودی دیجیتال برای دریافت وضعیتهای صفر و یک؛ مانند باز یا بسته بودن شیر، فعال بودن پمپ، وضعیت لیمیتسوئیچ یا فشردهشدن شستی.
نمونه: کنتاکت وضعیت شیر باز
AO — Analog Output
خروجی آنالوگ برای ارسال مقدار پیوسته به تجهیز؛ مانند فرمان موقعیت به پوزیشنر شیر کنترل یا فرمان سرعت به درایو.
نمونه: فرمان 4–20 mA به یک درایو دارای ورودی آنالوگ
DO — Digital Output
خروجی دیجیتال برای صدور فرمان روشن/خاموش یا فعال/غیرفعال؛ مانند فرمان به رله، کنتاکتور یا شیر برقی.
نمونه: فرمان روشنشدن پمپ هیدرولیک
مثال I/O List برای یک بازوی بارگیری
تگ نمونه | شرح سیگنال | نوع I/O |
|---|---|---|
PT-101 | اندازهگیری فشار هیدرولیک | AI |
ZS-101 | تشخیص موقعیت انتهایی بازو | DI |
LS-101 | تشخیص سطح پایین مخزن روغن | DI |
XV-101 | فرمان به شیر برقی هیدرولیک | DO |
P-101 | فرمان راهاندازی پمپ | DO |
FCV-101 | فرمان آنالوگ به شیر کنترل، در صورت وجود | AO |
تگها صرفاً نمونه هستند و باید با استاندارد نامگذاری پروژه تطبیق داده شوند.
برای هر سیگنال باید حداقل این اطلاعات ثبت شود:
شماره تگ و شرح عملکرد
نوع سیگنال و محدوده اندازهگیری
محل نصب و شماره تجهیز
محدوده کاری و واحد اندازهگیری
نوع اتصال و پروتکل ارتباطی
وضعیت عادی و وضعیت در شرایط خرابی
نیاز به تشخیص خطای سیگنال
وابستگی به عملکردهای ایمنی
شماره کانال، کارت و تابلو، پس از تخصیص
در طراحی اولیه باید ظرفیت رزرو نیز در نظر گرفته شود؛ اما میزان رزرو باید بر اساس استاندارد کارفرما، توسعه آتی و محدودیتهای معماری تعیین شود، نه با یک درصد ثابت برای تمام پروژهها.
۸. انتخاب تجهیزات ورودی و خروجی (Instrument & I/O Selection)
این مرحله با I/O List ارتباط مستقیم دارد، اما با آن یکسان نیست. در فهرست I/O مشخص میکنیم چه سیگنالهایی نیاز داریم؛ در انتخاب تجهیزات تعیین میکنیم چه تجهیزی بتواند آن سیگنال یا عملکرد را بهدرستی تأمین کند.
۸.۱. انتخاب سنسورها و تجهیزات ورودی
برای انتخاب یک سنسور باید موارد زیر بررسی شوند:
معیار | توضیح |
|---|---|
کمیت مورد اندازهگیری | فشار، دما، سطح، موقعیت، سرعت یا وضعیت |
محدوده کاری | رنج عادی و حداکثر مقدار قابل انتظار |
دقت | میزان خطای مجاز در اندازهگیری |
نوع خروجی | 4–20 mA، سیگنال دیجیتال، پالس یا پروتکل ارتباطی |
شرایط محیطی | دما، رطوبت، لرزش، خوردگی و گردوغبار |
ناحیه خطرناک | الزامات Ex، در صورت کاربرد |
جنس قطعات در تماس با سیال | سازگاری با سیال و خوردگی |
اتصال مکانیکی | نوع رزوه، فلنج، براکت یا محل نصب |
نیاز ایمنی | الزامات تجهیز و مسیر اندازهگیری در عملکردهای ایمنی |
مثلاً برای اندازهگیری فشار هیدرولیک، انتخاب صرفاً بر اساس فشار نامی کافی نیست. فشار عادی، فشار لحظهای، فشار طراحی، نوع سیال، اتصالات، شرایط محیطی و نیاز به تشخیص خرابی سیگنال نیز باید بررسی شوند.
۸.۲. انتخاب تجهیزات خروجی
خروجی PLC الزاماً نمیتواند مستقیماً هر تجهیزی را راهاندازی کند. باید سازگاری الکتریکی و عملکردی بررسی شود.
شیرهای برقی: ولتاژ بوبین، توان مصرفی، نوع فرمان و وضعیت ایمن
پمپها: توان موتور، روش راهاندازی، کنتاکتور یا درایو و مدارهای حفاظتی
شیرهای کنترل: نوع عملگر، پوزیشنر و سیگنال فرمان
آلارمها: چراغ هشدار، آژیر و اولویت آلارم
عملگرهای ایمنی: معماری قطع انرژی، بازخورد موقعیت و الزامات ایمنی
برای مثال، خروجی دیجیتال PLC ممکن است فقط برای تحریک یک رله واسط مناسب باشد؛ نه برای تغذیه مستقیم بوبین شیر برقی. این موضوع به مشخصات خروجی، جریان مصرفی، ولتاژ و الزامات طراحی وابسته است.
۸.۳. انتخاب کارتهای I/O
پس از تعیین تجهیزات میدانی، کارتهای مناسب انتخاب میشوند:
کارت AI با تعداد کانال و نوع ورودی مناسب
کارت DI متناسب با ولتاژ و نوع کنتاکت
کارت AO با رنج و دقت موردنیاز
کارت DO متناسب با نوع بار
کارتهای تخصصی دما، پالس، ارتباطات یا I/O ایمنی، در صورت نیاز
همچنین باید ایزولاسیون کانالها، تشخیص خطای سیم، افزونگی، محدودیت جریان، تغذیه تجهیزات و سازگاری با PLC بررسی شود.
۹. طراحی تفصیلی مهندسی (Detailed Engineering)
پس از مشخصشدن تجهیزات و معماری، مدارک اجرایی تهیه میشوند. این مرحله پلی میان طراحی مفهومی و اجرای واقعی پروژه است.
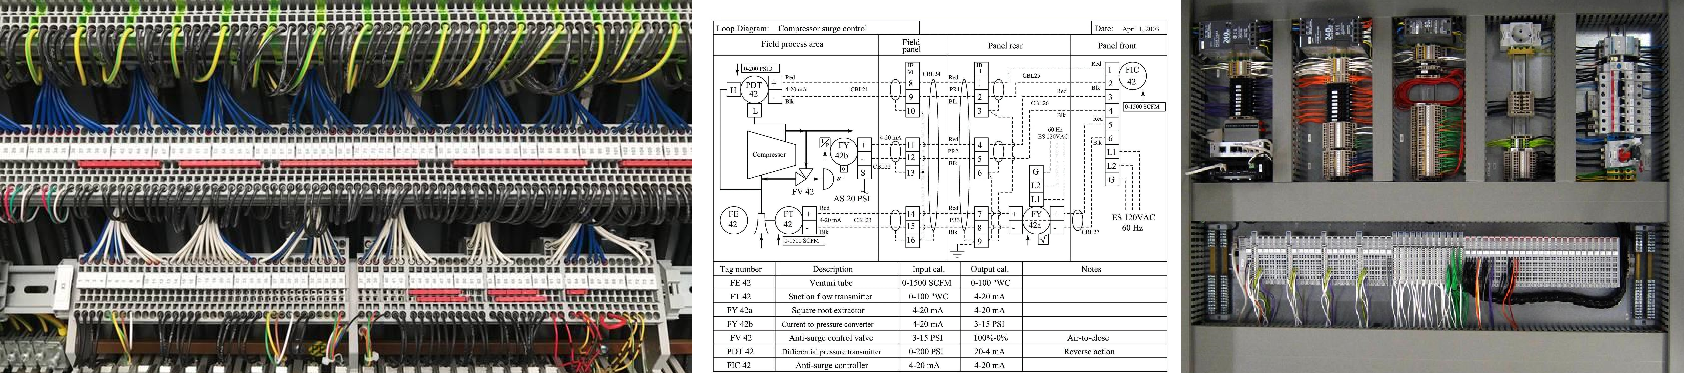
مهمترین مدارک عبارتاند از:
P&ID نهایی
Instrument Index و Instrument Datasheets
I/O List نهایی
Control Narrative و Cause & Effect Matrix
System Architecture Diagram
PLC Hardware Configuration
Loop Diagrams
Wiring Diagrams و Interconnection Diagrams
نقشههای ترمینالبندی (Terminal Plans)
Cable Schedule و Cable Routing
نقشه جانمایی تابلوها و تجهیزات میدانی
نقشه تغذیه، ارت و حفاظت الکتریکی
مدارک شبکه و ارتباطات صنعتی
لیست تجهیزات، کابلها و اقلام خرید (MTO/BOM)
در همین مرحله، منطق کنترلی PLC، صفحات HMI، آلارمها، اینترلاکها و در صورت وجود، منطق سیستم ایمنی توسعه داده میشوند.
طراحی باید بهصورت هماهنگ پیش برود؛ برای مثال، تغییر در نوع سنسور میتواند باعث تغییر در کارت ورودی، کابل، نقشه سیمبندی، منطق تشخیص خطا و حتی نتایج تحلیل ریسک شود.
۱۰. تهیه مشخصات فنی و خرید تجهیزات (Procurement)
وقتی طراحی به سطح کافی رسیده باشد، مدارک خرید آماده میشوند.
برای هر تجهیز باید مشخصات فنی، تعداد، شرایط کاری، استانداردها، مدارک موردنیاز سازنده و الزامات آزمون مشخص باشند.
در پروژههای صنعتی، فقط قیمت خرید نباید مبنای انتخاب باشد. مواردی مانند قابلیت اطمینان، دسترسی به قطعات یدکی، خدمات پس از فروش، سازگاری با سیستم موجود، زمان تحویل و هزینه چرخه عمر نیز اهمیت دارند.
مدارک مهم این مرحله:
Technical Requisition
Material Requisition
Datasheet و Specification
اسناد استعلام قیمت و مقایسه فنی پیشنهادها (TBE)
مدارک تأییدشده سازنده (Vendor Documents)
برنامه بازرسی و آزمون (ITP)، در صورت نیاز
پس از تأیید پیشنهاد فنی، خرید انجام میشود و مدارک سازنده برای بررسی و تطبیق با طراحی دریافت میشوند.
۱۱. ساخت تابلو و توسعه نرمافزار کنترل
در این مرحله، تابلو ساخته میشود و نرمافزار سیستم کنترل بر اساس مدارک تأییدشده توسعه مییابد.
کارهای اصلی
نصب PLC، کارتهای I/O و منابع تغذیه
نصب ترمینالها، رلهها و تجهیزات حفاظتی
سیمبندی داخلی و شمارهگذاری سیمها
پیکربندی شبکه و ارتباطات
برنامهنویسی منطق PLC
طراحی صفحات HMI
تعریف آلارمها، مجوزها و اینترلاکها
پیادهسازی منطق خرابی سنسورها و رفتار سیستم در قطع ارتباط
کنترل نسخه نرمافزار و ثبت تغییرات
نکته مهم این است که منطق کنترلی باید بر اساس اسناد مصوب و نتایج ارزیابی ریسک نوشته شود؛ نه بر مبنای برداشت شخصی برنامهنویس از عملکرد تجهیز.
۱۲. آزمون کارخانهای (FAT)
پیش از ارسال تابلو یا سیستم به سایت، آزمون Factory Acceptance Test انجام میشود.
هدف این است که تا حد ممکن مشکلات طراحی، سختافزار و نرمافزار قبل از نصب شناسایی شوند.
در FAT معمولاً موارد زیر بررسی میشوند:
تطابق سختافزار با نقشهها و مشخصات فنی
عملکرد تمام ورودیها و خروجیهای قابلآزمون
صحت منطق توالی عملیات
عملکرد آلارمها و اینترلاکها
صفحات HMI و نمایش وضعیتها
قطع و وصل ارتباطات و واکنش سیستم
سناریوهای خرابی تعریفشده
بررسی منطقهای ایمنی طبق روش آزمون مصوب، در صورت وجود
FAT باید بر اساس پروتکل آزمون و معیارهای پذیرش از پیش تعریفشده انجام شود. آزمون موفق کارخانهای بهتنهایی جایگزین آزمون میدانی یا اعتبارسنجی عملکردهای ایمنی نیست.
۱۳. نصب در سایت و پیشراهاندازی (Installation & Pre-commissioning)
پس از تحویل تجهیزات، نصب میدانی و آمادهسازی سیستم انجام میشود.
فعالیتهای اصلی عبارتاند از:
نصب و تثبیت تجهیزات میدانی
نصب کابلها، گلندها و جعبههای اتصال
کابلکشی قدرت و کنترل طبق طراحی
کنترل ارتینگ و اتصالات حفاظتی
بررسی صحت برچسبها و شماره کابلها
آزمون پیوستگی و عایقی کابلها، در صورت مناسب بودن برای نوع مدار و تجهیزات
بررسی قطبیت و صحت اتصالات
کالیبراسیون سنسورها
کنترل مدارک As-built اولیه
بررسی آمادهبودن سیستم برای راهاندازی
تمام آزمونها باید مطابق دستورالعمل سازندگان و روشهای مصوب انجام شوند؛ برای نمونه، آزمون عایقی نباید بدون بررسی الزامات تجهیزات الکترونیکی حساس به مدار متصل اعمال شود.
۱۴. راهاندازی و آزمون عملکرد (Commissioning & SAT)
در این مرحله، سیستم نصبشده در شرایط واقعی سایت آزمایش میشود.
SAT مخفف Site Acceptance Test است و عملکرد سیستم را در محل نصب و در ارتباط با تجهیزات واقعی بررسی میکند.
ترتیب معمول راهاندازی
بررسی آمادگی راهاندازی: تکمیل نصب، مدارک، مجوزها و رفع نواقص بحرانی.
Loop Check: بررسی مسیر سیگنال از تجهیز میدانی تا سیستم کنترل و در جهت عکس، در صورت وجود خروجی کنترلی.
Calibration Check: بررسی صحت اندازهگیری و تنظیم تجهیزات ابزار دقیق.
I/O Test: بررسی جداگانه تمام ورودیها و خروجیها با روش مناسب.
Functional Test: بررسی عملکرد توالیها، فرمانها، آلارمها و اینترلاکها.
Interlock & Trip Test: آزمون شرایط توقف و حفاظت طبق روش آزمون مصوب.
Integrated Test: بررسی ارتباط سیستم کنترل با تجهیزات مکانیکی، هیدرولیک، برق و سیستمهای بالادستی.
Performance Test: بررسی عملکرد سیستم در شرایط کاری مجاز و تأیید معیارهای پذیرش.
برای عملکردهای ایمنی، آزمونها باید با الزامات اعتبارسنجی، روشهای مصوب و مستندات ایمنی مطابقت داشته باشند. نباید برای آزمایش یک اینترلاک یا توقف اضطراری، حفاظتهای واقعی تجهیز بدون مجوز و کنترل ریسک غیرفعال شوند.
۱۵. تحویل نهایی، مستندسازی و نگهداری
پس از موفقیت در آزمونها، سیستم به بهرهبردار تحویل داده میشود.
مدارک نهایی باید وضعیت واقعی اجرا را منعکس کنند و شامل موارد زیر باشند:
نقشههای As-built
نسخه نهایی برنامه PLC و HMI
نسخه پشتیبان و دستورالعمل بازیابی
I/O List نهایی و فهرست تجهیزات
گزارشهای FAT، SAT و Loop Check
گواهیها و گزارشهای کالیبراسیون
نتایج آزمون عملکردی و ایمنی
دفترچههای تجهیزات و دستورالعمل تعمیرات
فهرست قطعات یدکی
آموزش اپراتور و تیم تعمیرات
فهرست نواقص باقیمانده و مسئول رفع آنها
تحویل نهایی زمانی کامل است که علاوه بر کارکرد سیستم، مدارک، آموزش، نسخههای پشتیبان و مسئولیتهای بهرهبرداری نیز مشخص شده باشند.
جمعبندی مسیر کامل طراحی سیستم کنترل
1- تعریف محدوده و شناخت فرایند
2- دادهبرداری و بازدید سایت
3- HAZID و شناسایی خطرات
4- HAZOP و تحلیل انحرافات
5- فلسفه کنترل و Cause & Effect
6- معماری سیستم کنترل
7- I/O List و انتخاب تجهیزات
8- طراحی تفصیلی و مدارک اجرایی
9- خرید، ساخت تابلو و برنامهنویسی
10- FAT و رفع نواقص
11- نصب و پیشراهاندازی
12- Loop Check، SAT و راهاندازی
13- اعتبارسنجی، تحویل و مستندسازی
این ترتیب، مسیر متداول یک پروژه است؛ در عمل بعضی مراحل همپوشانی دارند و با تغییر طراحی، یافتههای HAZOP یا اطلاعات سازندگان ممکن است نیاز به بازبینی مراحل قبلی ایجاد شود.
استانداردهای مرجع که باید بررسی شوند
استاندارد | موضوع |
|---|---|
IEC 61511 | ایمنی عملکردی سیستمهای ابزار دقیق در صنایع فرایندی |
IEC 61508 | الزامات عمومی ایمنی عملکردی سیستمهای الکتریکی، الکترونیکی و قابلبرنامهریزی |
IEC 61131 | کنترلکنندههای منطقی قابلبرنامهریزی و زبانهای برنامهنویسی آنها |
IEC 60204-1 | تجهیزات الکتریکی ماشینآلات |
IEC 60079 | تجهیزات و الزامات مرتبط با اتمسفرهای انفجاری |
ISA-5.1 | نمادها و شناسایی ابزار دقیق و سیستمهای کنترل |
ISA-18.2 | مدیریت سیستمهای آلارم صنعتی |
IEC 61882 | روش مطالعه HAZOP |
استانداردهای لازم برای هر پروژه باید بر اساس نوع تجهیز، قرارداد، مقررات محل اجرا و الزامات کارفرما تعیین شوند؛ همه استانداردهای بالا الزاماً برای هر پروژه کاربرد ندارند.
طراحی و اجرای سیستمهای کنترل صنعتی با ایپنکو
شرکت ایپنکو (IPENKCO) با تکیه بر دانش فنی، توانمندیهای مهندسی و شناخت الزامات صنایع نفت، گاز و پتروشیمی، آمادگی ارائه خدمات در زمینه طراحی و اجرای سیستمهای کنترل صنعتی را دارد. این خدمات، متناسب با نیاز هر پروژه، از بازدید و دادهبرداری میدانی، بررسی فرایند و مطالعات شناسایی خطر و ارزیابی ریسک (HAZID و HAZOP) آغاز شده و مراحل تدوین فلسفه کنترل، طراحی معماری سیستم، تهیه فهرست ورودی و خروجیها (I/O List)، انتخاب تجهیزات ابزار دقیق و سیستمهای کنترلی، طراحی منطق PLC و صفحات HMI، تهیه مدارک مهندسی، نصب، آزمونهای عملکردی و راهاندازی را در بر میگیرد. ایپنکو با رویکردی مهندسی، یکپارچه و مبتنی بر الزامات فنی پروژه، به دنبال ارائه راهکارهایی متناسب با شرایط واقعی بهرهبرداری، افزایش قابلیت اطمینان تجهیزات، ارتقای ایمنی عملیاتی و بهبود عملکرد فرایندهای صنعتی است. برای دریافت مشاوره فنی و بررسی نیازمندیهای پروژههای طراحی، بهروزرسانی و اجرای سیستمهای کنترل صنعتی، میتوانید با کارشناسان ایپنکو در ارتباط باشید.